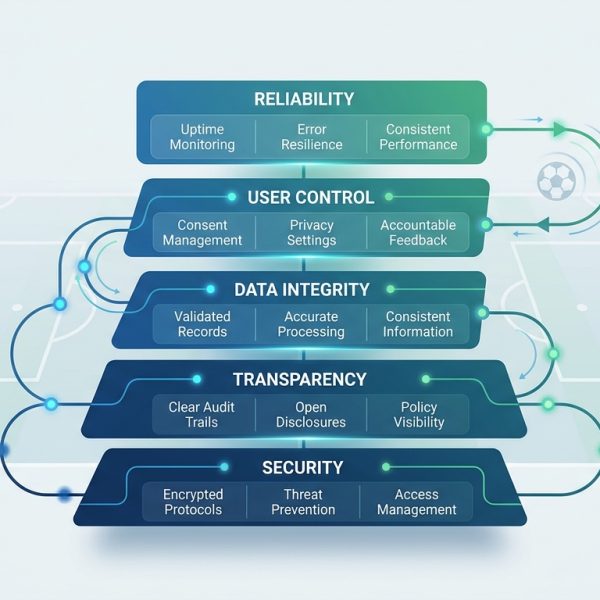
En el vertiginoso mundo de las startups, la innovación es clave, pero la seguridad de los datos es el cimiento invisible que sostiene todo. ¿Sabes cómo proteger la información sensible de tus usuarios y evitar que un incidente de ciberseguridad arruine la reputación de tu app antes de despegar? Este artículo te guiará a través de las estrategias esenciales para construir una base de confianza inquebrantable, especialmente en el ámbito de la seguridad de datos apps startups.
Si estás construyendo una aplicación o liderando una startup, seguramente estás enfocado en la funcionalidad, el crecimiento y la experiencia de usuario. Sin embargo, hay un factor que puede hundir tu proyecto más rápido que cualquier competidor: una brecha de seguridad. La confianza de tus usuarios es tu activo más valioso, y la forma más efectiva de protegerla es blindando sus datos desde el primer día. No es solo una cuestión técnica; es una estrategia de negocio fundamental.
¿Por qué la seguridad de datos es crítica para tu startup?
Para una startup, la reputación es oro. Un solo incidente de seguridad puede destruir años de esfuerzo y la poca confianza que has logrado construir. Imagina que tu app de gestión de peñas de fútbol, donde los usuarios comparten resultados, estadísticas y hasta gestionan pagos, sufre una filtración. El impacto sería devastador, tanto para los administradores que confían en ti para sus finanzas, como para los jugadores que ven sus datos expuestos.
Más allá del cumplimiento legal: La reputación y la confianza del usuario
Aunque las multas por incumplimiento del GDPR o la LOPD pueden ser cuantiosas, el verdadero coste de una brecha de seguridad a menudo se mide en la pérdida de confianza de los usuarios. Cuando una app no protege la información de sus usuarios, la gente simplemente se va. No importa lo innovadora que sea tu idea; si tus usuarios no se sienten seguros, buscarán alternativas. La seguridad de datos apps startups no es un capricho, es una necesidad para la supervivencia.
Riesgos financieros y operativos de una brecha de seguridad
Las consecuencias de una brecha van mucho más allá de las multas. Incluyen:
- Costes de investigación y remediación: Identificar la causa, reparar los daños y fortalecer los sistemas es costoso.
- Pérdida de negocio: Usuarios que abandonan la plataforma, nuevos usuarios que no se registran.
- Demandas legales: Usuarios o entidades reguladoras pueden interponer acciones legales.
- Daño a la marca: Una reputación manchada es difícil de recuperar.
- Interrupción operativa: La app podría estar inoperativa durante días o semanas.
Principios fundamentales para una arquitectura de seguridad robusta
La base de una buena estrategia de seguridad de datos apps startups empieza mucho antes de escribir la primera línea de código. Se trata de adoptar una mentalidad de seguridad que impregne cada decisión de diseño y desarrollo.
Privacidad por Diseño y Seguridad por Defecto: Integrando la protección desde cero
Esto significa que la privacidad y la seguridad no son características que se añaden al final, sino que son parte integral del diseño y la arquitectura de tu app. Desde el momento en que conceptualizas una nueva funcionalidad, debes preguntarte: "¿Cómo protejo los datos aquí?" y "¿Qué es lo más seguro por defecto para mis usuarios?".
Por ejemplo, si SIVOY necesita la ubicación para encontrar partidos cercanos, el diseño inicial debe contemplar cómo se almacena esa ubicación (¿anonimizada? ¿por cuánto tiempo?) y qué permisos se solicitan al usuario, siempre priorizando la mínima exposición.
Minimización de Datos: Recopila solo lo esencial
Un principio sencillo pero potente: no recojas más datos de los que necesitas. Cada dato que almacenas es una responsabilidad y un riesgo potencial. Si tu app de fútbol necesita el nombre y el email del jugador, ¿realmente necesita su dirección postal o su fecha de nacimiento completa si no es relevante para la funcionalidad principal? Cuantos menos datos sensibles tengas, menor será el impacto si hay una filtración.
Transparencia: Informa a tus usuarios cómo se usan sus datos
La transparencia genera confianza. Explica de forma clara y accesible en tu política de privacidad qué datos recoges, por qué los recoges, cómo los usas y con quién los compartes. Permite a los usuarios controlar sus datos y entender sus derechos. Un buen ejemplo es cómo SIVOY explica el uso de datos en sus políticas de privacidad para peñas de fútbol, garantizando que la información del equipo y de los jugadores está siempre protegida y gestionada con total claridad.
Estrategias técnicas clave para proteger tu aplicación
Más allá de los principios, hay implementaciones técnicas concretas que toda startup debe considerar para fortalecer su seguridad de datos apps startups.
Cifrado de datos: En reposo y en tránsito (SSL/TLS, cifrado de bases de datos)
- Datos en tránsito: Asegura que toda la comunicación entre tu app y tus servidores, o entre servidores, esté cifrada usando protocolos como SSL/TLS (HTTPS). Esto evita que terceros intercepten y lean la información mientras viaja por la red.
- Datos en reposo: Cifra los datos almacenados en tus bases de datos, servidores o dispositivos de los usuarios. Si un atacante accede a tu base de datos, los datos estarán ilegibles sin la clave de cifrado. Esto es crucial para proteger información sensible como contraseñas, estadísticas personales o datos de pagos.
Autenticación y autorización robustas (MFA, gestión de identidades, control de acceso basado en roles)
- Autenticación multifactor (MFA): Añade una capa extra de seguridad. Además de la contraseña, el usuario debe verificar su identidad con un segundo factor (código SMS, app de autenticación).
- Gestión de identidades: Centraliza la gestión de usuarios y sus credenciales.
- Control de acceso basado en roles (RBAC): Asegura que cada usuario (administrador de peña, jugador, etc.) solo tenga acceso a la información y funcionalidades que necesita para su rol. Un jugador no debería poder ver las finanzas de la peña, ni un administrador modificar las estadísticas de otro.
Gestión segura de APIs y microservicios (Autenticación API, rate limiting, validación de entradas)
Muchas apps modernas se basan en APIs. Asegurarlas es vital:
- Autenticación API: Protege tus APIs con tokens o claves para que solo las apps o servicios autorizados puedan acceder a ellas.
- Rate Limiting: Limita el número de solicitudes que un usuario o IP puede hacer a tus APIs en un periodo de tiempo, lo que ayuda a prevenir ataques de fuerza bruta o denegación de servicio.
- Validación de entradas: Filtra y valida rigurosamente todos los datos que recibe tu API para evitar inyecciones SQL, XSS y otras vulnerabilidades.
Auditorías de seguridad y pruebas de penetración (pentesting)
No esperes a que te ataquen para descubrir tus debilidades. Realiza auditorías de seguridad periódicas y contrata a expertos para que hagan "pentesting" (pruebas de penetración). Estos profesionales intentarán hackear tu sistema de forma ética para encontrar vulnerabilidades antes de que lo hagan los ciberdelincuentes. Familiarízate con las vulnerabilidades más comunes del OWASP Top 10.
Copias de seguridad y planes de recuperación ante desastres (DRP)
La mejor seguridad no es infalible. Ten siempre un plan B: realiza copias de seguridad regulares y probadas de todos tus datos críticos. Un plan de recuperación ante desastres (DRP) detalla los pasos para restaurar tus sistemas y datos rápidamente en caso de un incidente grave. La continuidad del servicio es clave, especialmente para apps que gestionan eventos en tiempo real como partidos de fútbol.
Protección contra vulnerabilidades comunes (OWASP Top 10)
La OWASP Top 10 es una lista de las vulnerabilidades de seguridad más críticas para aplicaciones web y móviles. Entender y mitigar estas vulnerabilidades desde el inicio es fundamental para la seguridad de datos apps startups. Incluye problemas como inyección, fallos de autenticación, exposición de datos sensibles, etc.
Cumplimiento normativo: Navegando el panorama legal (GDPR, LOPD, CCPA)
El panorama legal de la protección de datos es cada vez más estricto. Ignorarlo no es una opción para ninguna startup que quiera operar con éxito.
¿Qué normativas aplican a mi startup?
Si tu startup opera en Europa o tiene usuarios europeos, el GDPR (Reglamento General de Protección de Datos) es tu principal referencia. En España, la LOPDGDD (Ley Orgánica de Protección de Datos Personales y garantía de los derechos digitales) complementa al GDPR. Si tienes usuarios en California, la CCPA (California Consumer Privacy Act) también podría aplicarte. Estas normativas exigen un alto nivel de protección y otorgan derechos importantes a los usuarios sobre sus datos. Infórmate en fuentes oficiales como GDPR.eu.
Pasos para asegurar el cumplimiento desde el inicio
- Evalúa tus datos: ¿Qué datos personales recoges? ¿Para qué? ¿Cómo los almacenas y procesas?
- Designa un Responsable de Protección de Datos (DPO): Dependiendo del tamaño y tipo de datos, puede ser obligatorio.
- Implementa políticas: Ten políticas de privacidad y cookies claras y accesibles.
- Acuerdos con terceros: Asegúrate de que tus proveedores (servicios en la nube, herramientas de analítica) también cumplen la normativa.
- Derechos del usuario: Facilita que los usuarios ejerzan sus derechos (acceso, rectificación, cancelación, oposición).
Cultura de seguridad: Involucrando a todo el equipo
La seguridad no es solo tarea del equipo técnico; es responsabilidad de todos. Una buena seguridad de datos apps startups nace de una cultura donde todos son conscientes de su papel.
Formación continua para desarrolladores y personal
Los desarrolladores deben estar al día en prácticas de codificación segura. El personal de soporte debe saber cómo manejar solicitudes de datos o incidentes de seguridad. La formación continua es esencial para que todos entiendan los riesgos y las mejores prácticas.
Políticas internas de seguridad y gestión de incidentes
Establece políticas claras sobre el uso de dispositivos, contraseñas, acceso a sistemas y manejo de datos. Desarrolla un plan de respuesta a incidentes de seguridad: ¿Qué hacer si hay una brecha? ¿Quién es el responsable? ¿Cómo se comunica? Tener un plan previo minimiza el pánico y el daño.
Cómo SIVOY prioriza la seguridad de tus datos
En SIVOY, entendemos que la confianza de nuestros usuarios es primordial. Por eso, hemos integrado la seguridad de datos apps startups como un pilar fundamental en cada etapa de desarrollo de nuestra plataforma. Desde la gestión de pagos seguros con tarjeta hasta el cifrado de estadísticas personales y la implementación de un estricto cumplimiento del GDPR, nos aseguramos de que cada peña y cada jugador pueda organizar partidos y gestionar su equipo con total tranquilidad. Nuestra arquitectura está diseñada para proteger tu información, permitiéndote concentrarte en lo que realmente importa: disfrutar del fútbol amateur.
Implementamos sistemas robustos para la arquitectura escalable de la app, asegurando que no solo sea rápida y fiable, sino también inquebrantable ante posibles amenazas. Entendemos que una gestión de peñas automatizada solo es útil si es segura.
Preguntas Frecuentes (FAQ) sobre Seguridad de Datos en Apps para Startups
¿Qué es el ‘Privacy by Design’ y por qué es importante para una startup?
El ‘Privacy by Design’ es un enfoque que integra la privacidad y la protección de datos en el diseño y la arquitectura de sistemas, productos y servicios, en lugar de añadirla como un complemento. Es vital para una startup porque permite construir desde cero una base sólida de confianza con los usuarios, minimiza riesgos legales y reputacionales, y facilita el cumplimiento normativo desde el inicio de la operación.
¿Cómo puede una startup pequeña implementar ciberseguridad efectiva con recursos limitados?
Una startup puede implementar ciberseguridad efectiva con recursos limitados priorizando lo esencial: aplicar los principios de Privacy by Design y minimización de datos, usar soluciones de cifrado estándar (SSL/TLS), implementar autenticación multifactor, capacitar al equipo en prácticas seguras, y aprovechar servicios en la nube con seguridad integrada. Enfocarse en las vulnerabilidades más críticas (OWASP Top 10) y tener un plan básico de respuesta a incidentes es un excelente punto de partida para la seguridad de datos apps startups.
¿Es el cifrado de datos suficiente para proteger completamente la información en mi app?
No, el cifrado de datos es una herramienta fundamental, pero no es suficiente por sí solo. Es parte de una estrategia de seguridad integral. Complementa el cifrado con autenticación y autorización robustas, validación de entradas, gestión segura de APIs, copias de seguridad, auditorías periódicas y una fuerte cultura de seguridad en el equipo. La seguridad es una cadena, y es tan fuerte como su eslabón más débil.
¿Qué normativas de protección de datos (como GDPR o LOPD) afectan a las startups en España y Europa?
Si tu startup opera o tiene usuarios en España o cualquier país de la Unión Europea, el Reglamento General de Protección de Datos (GDPR) es la normativa principal que te afecta. En España, la Ley Orgánica de Protección de Datos Personales y garantía de los derechos digitales (LOPDGDD) es la ley nacional que lo complementa. Es crucial que cualquier seguridad de datos apps startups en esta región cumpla con estos requisitos para evitar sanciones y construir confianza.
¿Cómo puedo generar y mantener la confianza de mis usuarios respecto a la seguridad de sus datos en mi aplicación?
Generar y mantener la confianza requiere transparencia y acción. Sé transparente sobre cómo usas los datos (políticas de privacidad claras y concisas), ofrece control a los usuarios sobre su información, implementa medidas de seguridad robustas y demuéstralas (por ejemplo, con certificaciones o auditorías), y comunícate proactivamente en caso de incidentes. La clave es ser proactivo, honesto y demostrar un compromiso constante con la protección de la información del usuario.
Conclusión
La seguridad de datos apps startups no es un añadido, sino un componente esencial para el éxito y la sostenibilidad de cualquier startup en el ecosistema digital actual. Al priorizar la protección de tus usuarios, no solo cumples con la ley, sino que construyes una reputación sólida y una base de confianza que te diferenciará.
En un mundo donde la información es poder, asegurar los datos de tus usuarios es tu mayor responsabilidad y tu mejor inversión. Invita a tus usuarios a jugar sin preocupaciones, sabiendo que su información está en las mejores manos. Empieza hoy a implementar estas claves y asegura el futuro de tu app. ¿Estás construyendo tu propia app? Aprende de nuestra experiencia y asegura tu producto desde el inicio.
¡Descubre cómo SIVOY implementa las mejores prácticas de seguridad para proteger tu peña y tus datos! ¡Organiza tus partidos con total tranquilidad!